会社のWi-Fi、来客用と社内用を分けていますか?
「来客用のWi-Fiは用意しています。名前を別にして、パスワードも変えてあります」
たしかに、それで一歩進んでいます。ですが、Wi-Fiの名前(SSID)を分けただけでは、社内ネットワークとは切れていないことがあります。
この記事では、来客端末が社内ネットワークに届いてしまうとなぜ危険なのか、そしてVLANやゲストWi-Fiで「本当に分ける」方法を、専門用語を抑えて整理します。
1. なぜ「分ける」だけで効果があるのか
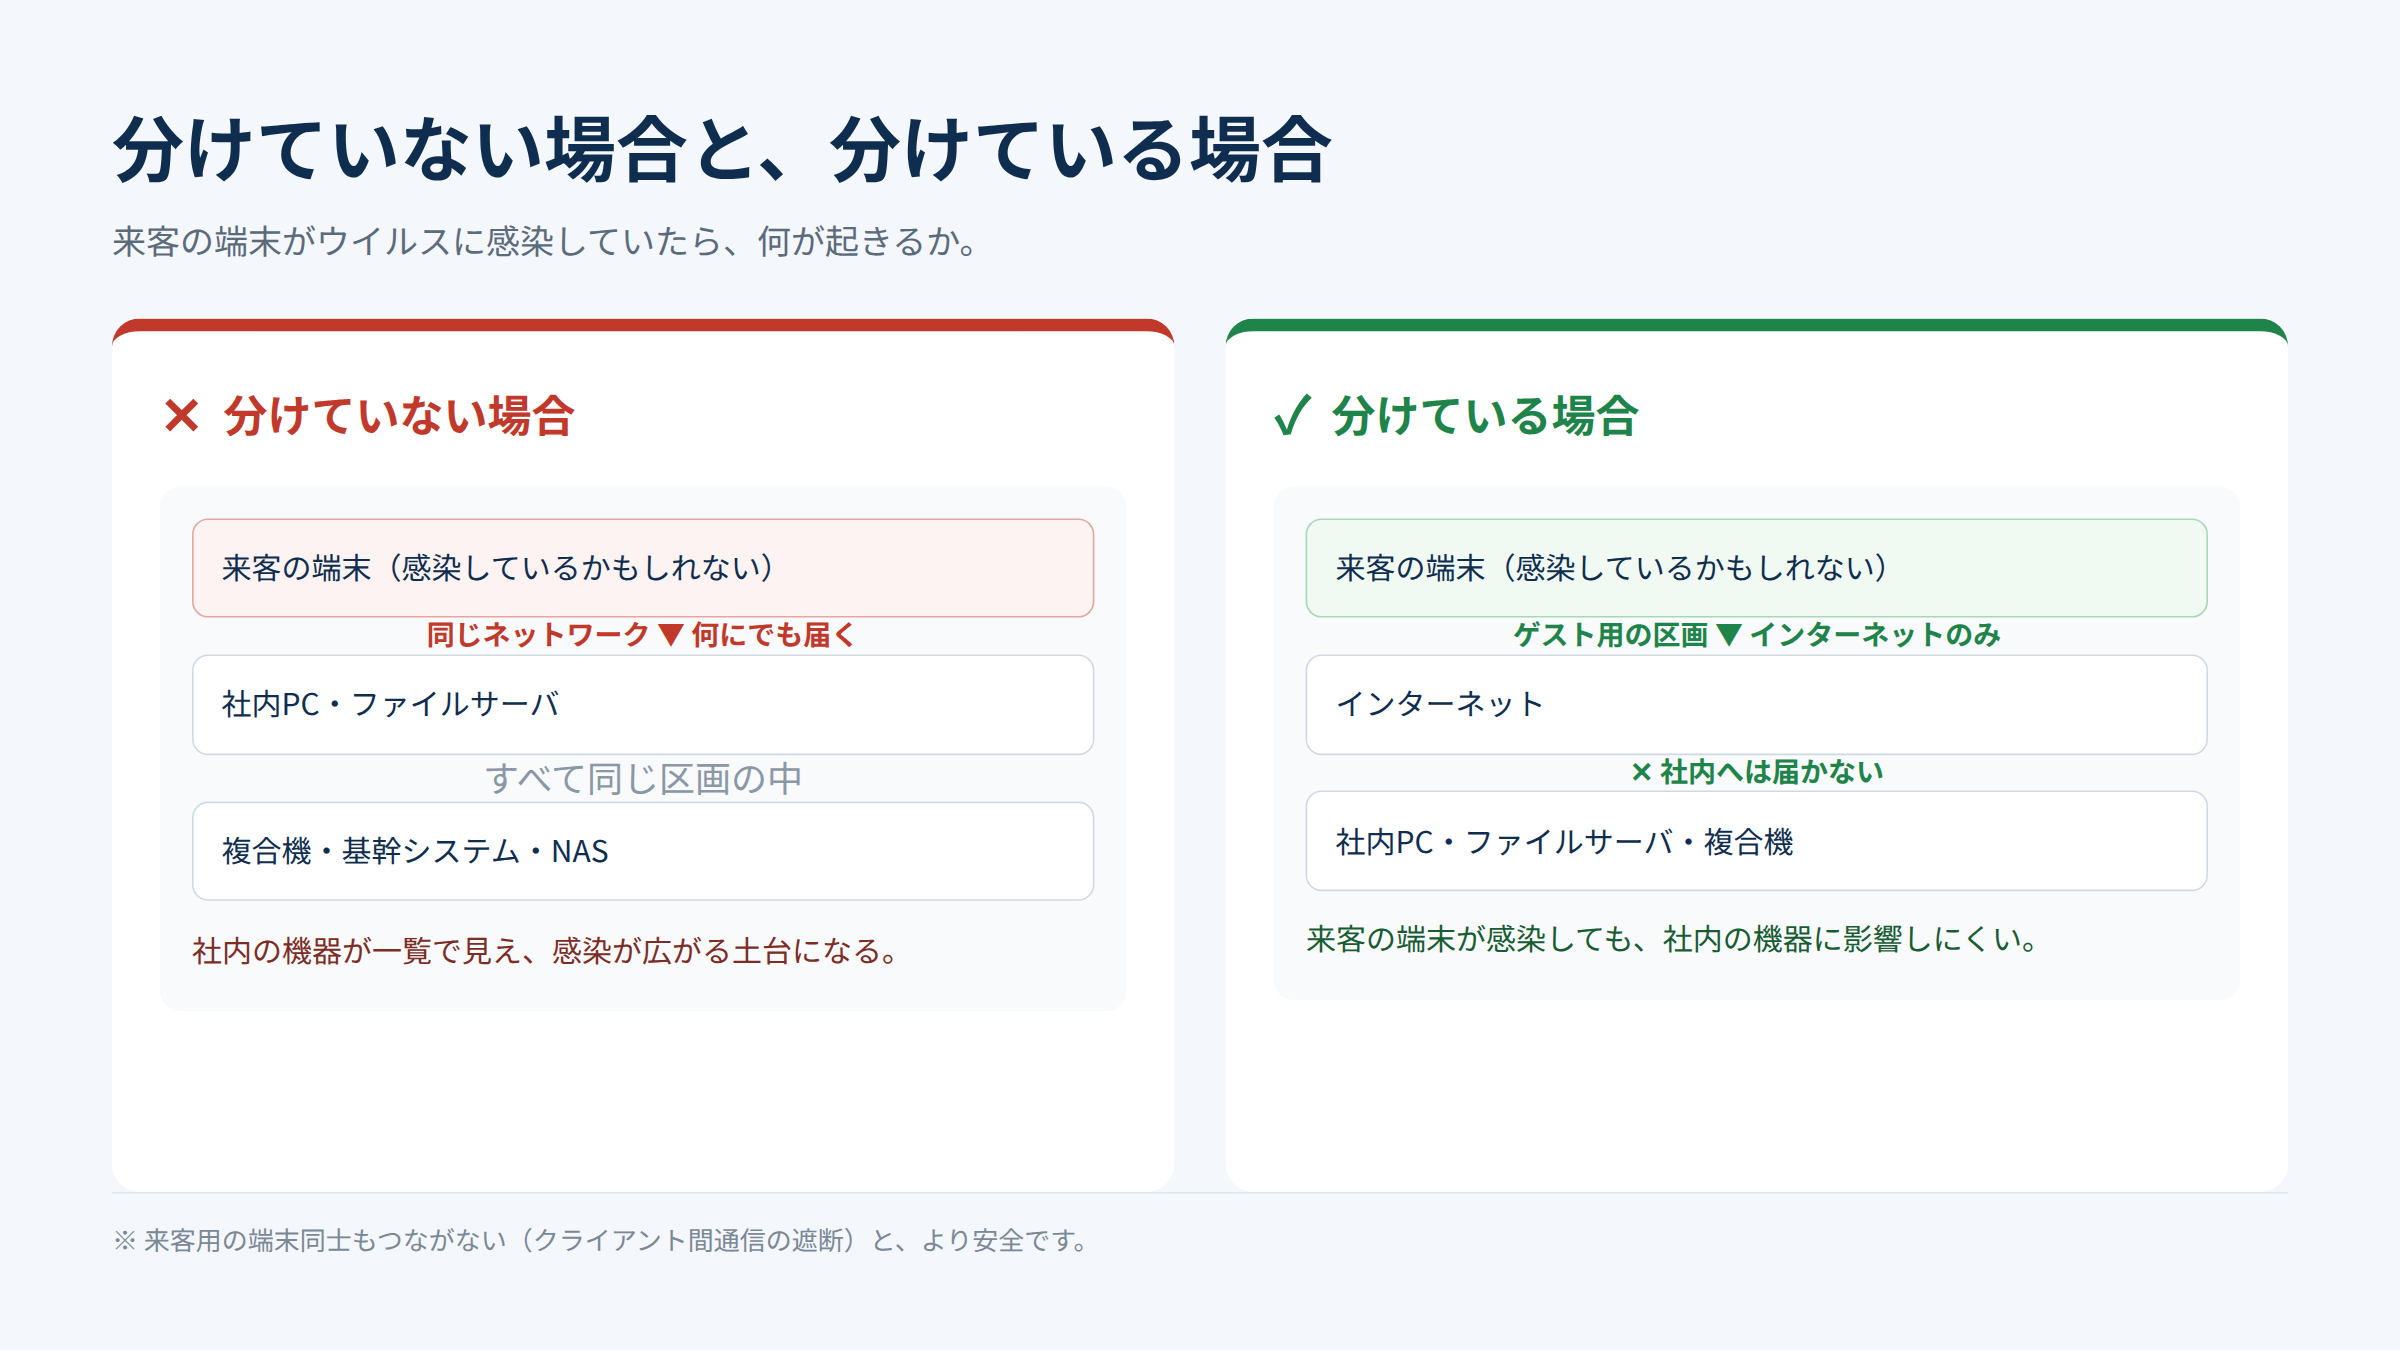
来客のスマートフォンやノートパソコンが、ウイルスや情報を盗むソフトに感染していないという保証はありません。感染した端末が社内と同じネットワークにつながると、次のようなことが起こります。
- 社内のパソコン・ファイルサーバが見えてしまう(共有フォルダを探る)
- 複合機やNAS、基幹システムにアクセスを試みる
- 同じネットワーク内の端末へ感染を広げる土台になる
Wi-Fiは「インターネットにつなぐもの」と思われがちですが、会社にとっては外部の機器が中に入ってくる入口でもあります。入口が1つしかない状態は、来客があるたびに安全を賭けている状態でもあります。
2. SSIDを分けただけでは足りない理由
ここが一番誤解されているところです。
SSID(Wi-Fiの名前)は、あくまで「どのWi-Fiにつなぐか」の目印です。 目印を分けても、その先の通信が同じネットワークに流れていれば、社内の機器は丸見えのままです。
例えるなら、受付で「来客用」と書かれた名札を渡しただけで、オフィスの中を自由に歩ける状態と同じです。名札ではなく、入れる場所を分ける必要があります。
3. 「本当に分ける」3つの方法
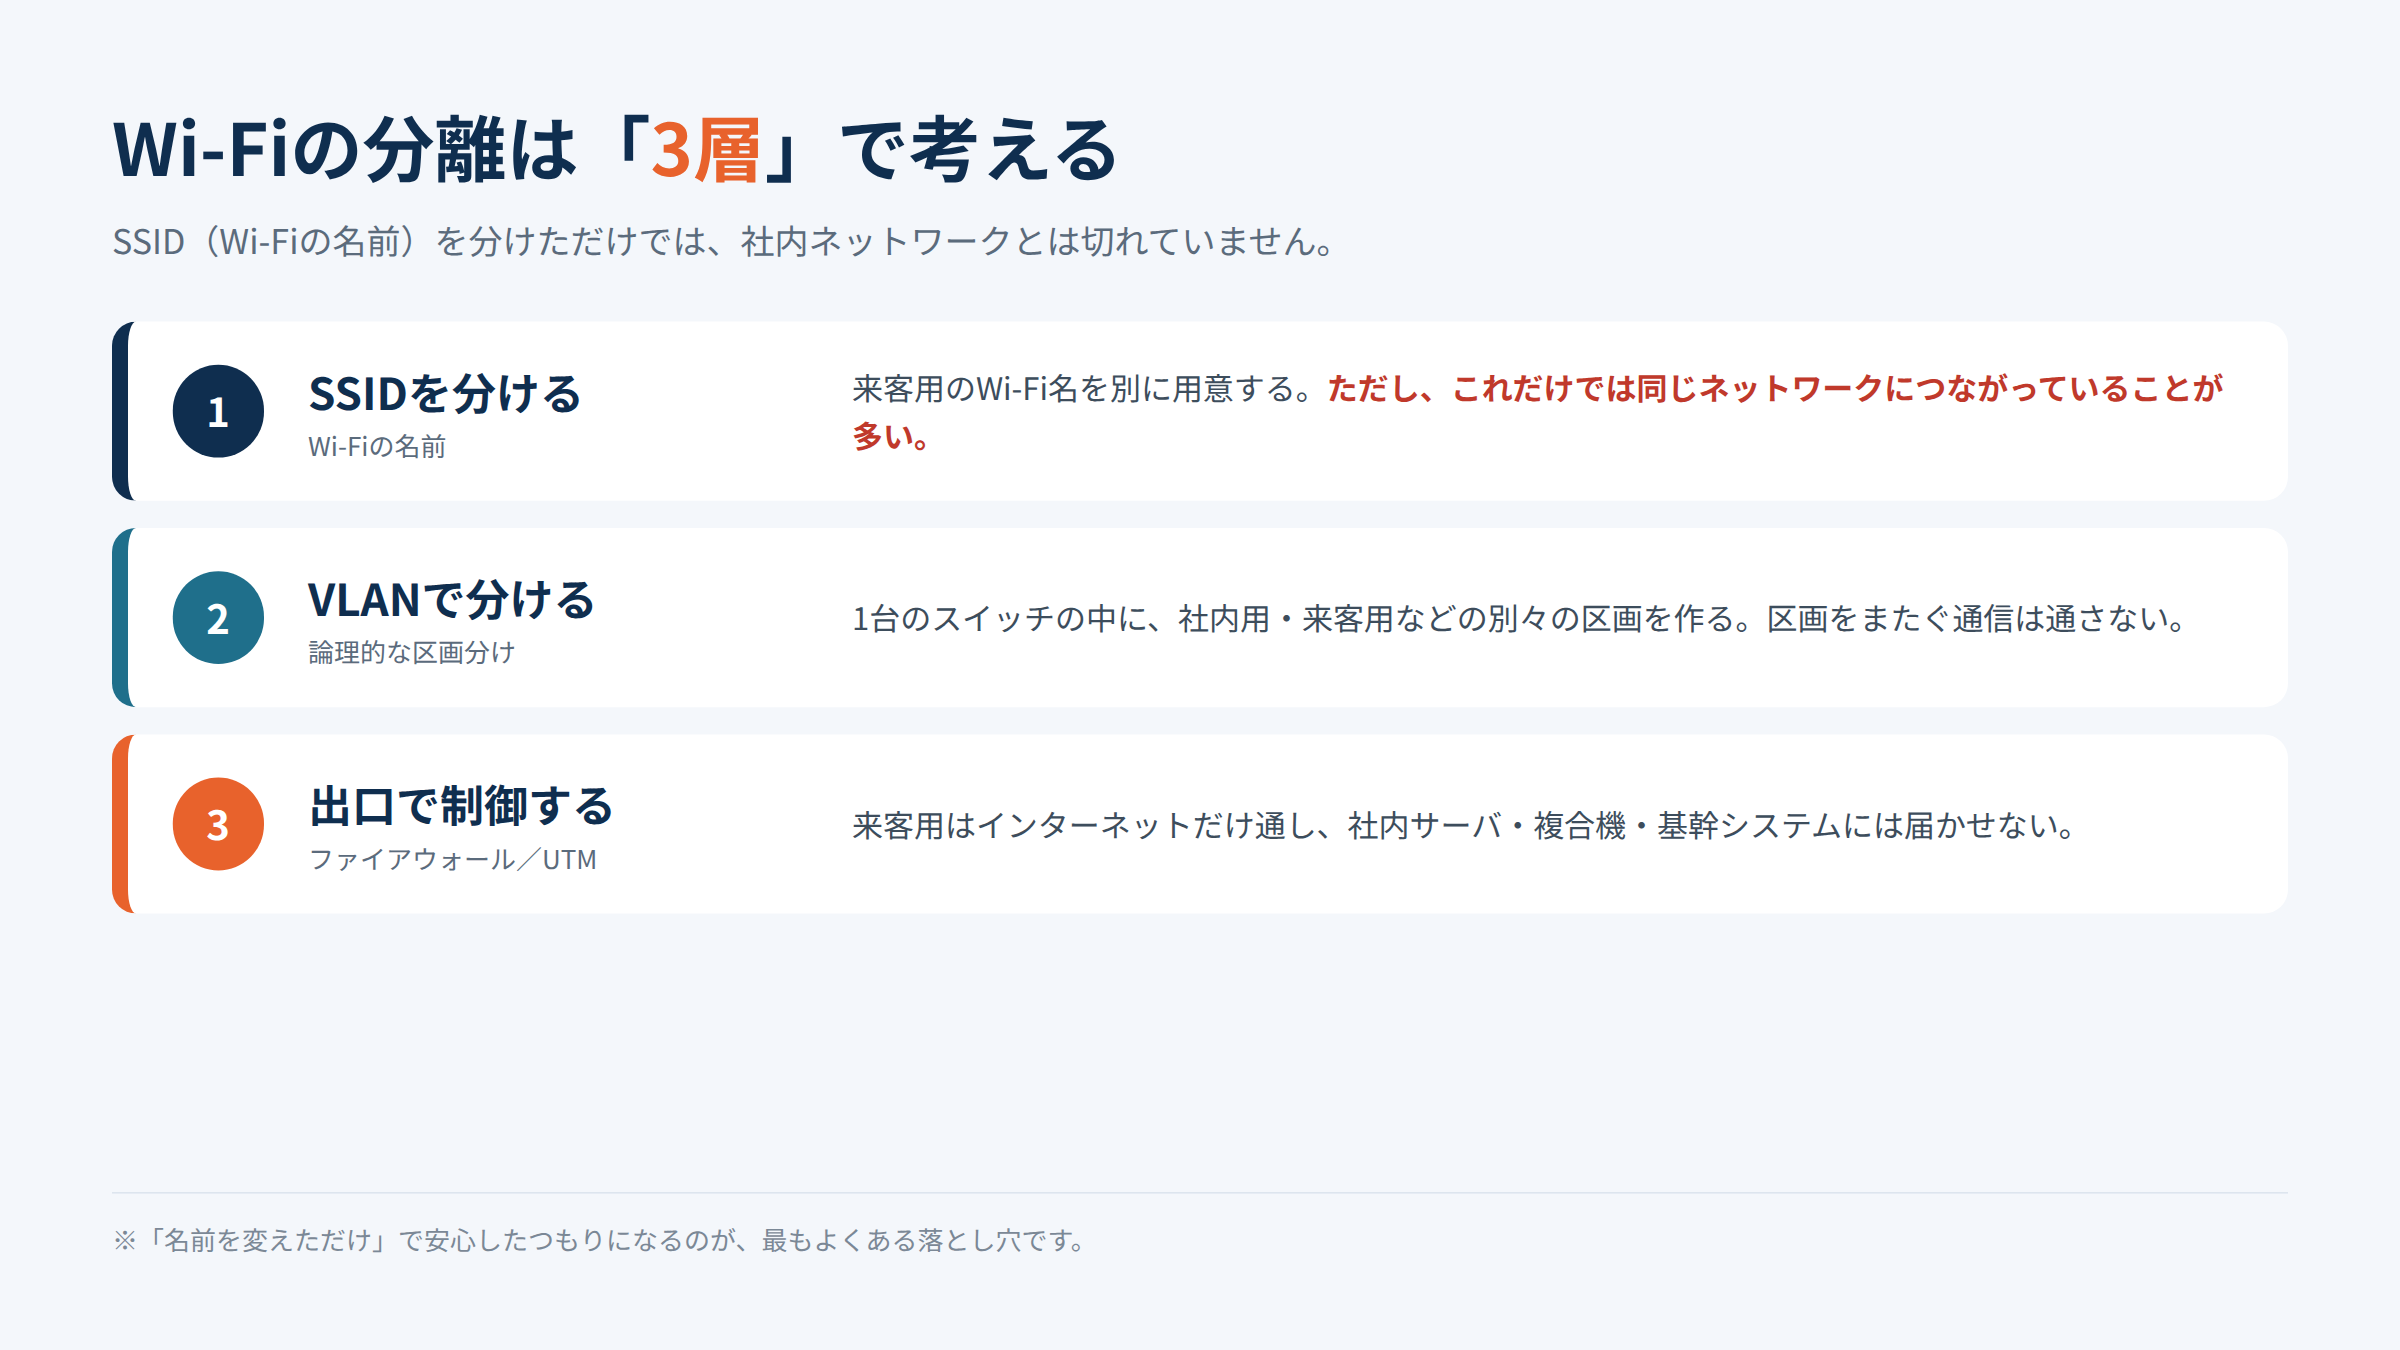
① ゲストWi-Fi(来客用アクセスポイント)を使う
多くの業務用Wi-Fi機器には、ゲスト用の機能が用意されています。来客用のWi-Fiを別に用意し、インターネットだけ使えて社内には入れない状態にするものです。
機器によっては「ゲストポート機能」のように設定だけで分離できるものもあります。すでにお使いの機器に備わっていることが多いので、まず設定を確認してみる価値があります。
② VLANで区画を分ける
VLAN(ブイラン)は、1台のネットワーク機器の中に、別々のネットワークを作る仕組みです。
オフィスの中で間仕切りを立てて部屋を分けるイメージで、社内用・来客用・防犯カメラ用などを区画ごとに分けられます。区画をまたぐ通信は許可したものだけ通すため、来客用の端末から社内サーバへは届きません。
「VLANと聞くと難しそう」と感じるかもしれませんが、中小規模のオフィスでも設定できる機器は増えています。大切なのは設定そのものより、「社内と来客を同じ場所に置かない」と決めることです。
③ 出口で通信先を制限する
VLANで区画を分けたうえで、来客用の区画から出られる先を制限します。ここで活躍するのがファイアウォールやUTM(統合脅威管理)です。
来客用はインターネットだけ、社内用は業務に必要なサービスへ、という形で通信の通り道を絞ります。
4. 分離とあわせて見直したい3つのポイント
- パスワードを使い回していないか
社内用と来客用で同じパスワードを使っていると、退職者や取引先に伝わったパスワードで社内用にもつながる可能性が残ります。
警察庁などの統計でも、不正アクセスの検挙件数のうち90%以上がID・パスワードを入手して使う型で、その入手手口の最多は「パスワードの設定・管理の甘さ」(84件・21.1%)です。Wi-Fiのパスワードが全社で共有されたまま、という状態はまさにここに当てはまります。
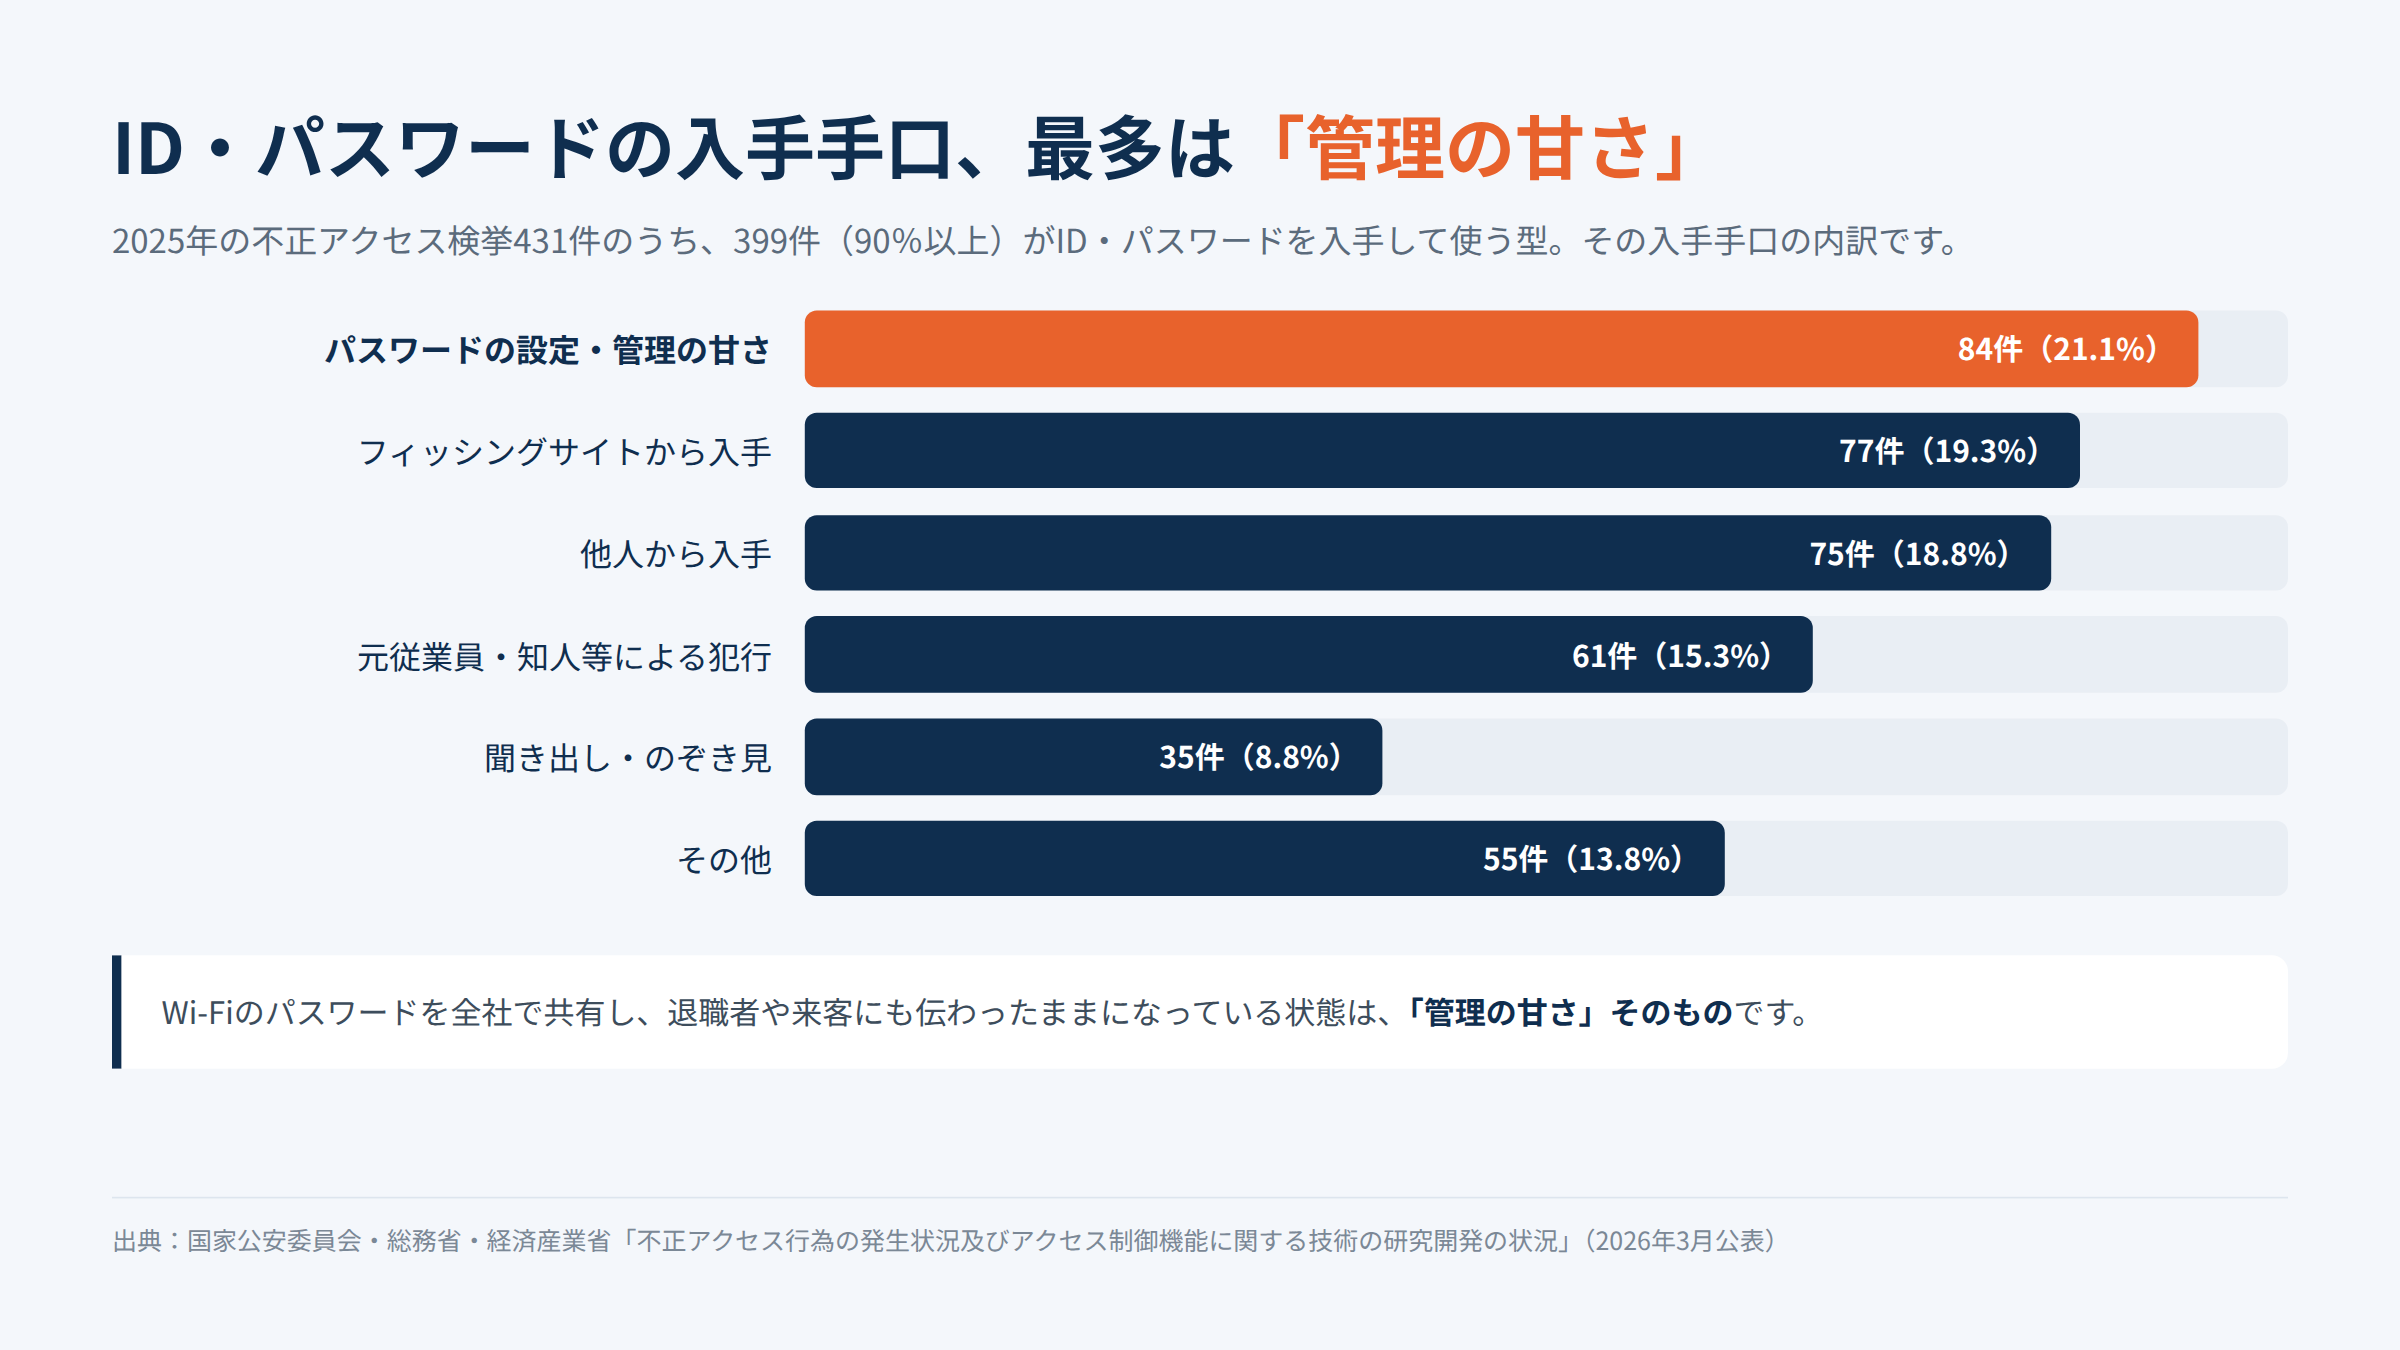
キャプション:図3 ID・パスワードの入手手口(2025年・399件の内訳)
alt:パスワードの設定・管理の甘さが最も多いことを示す横棒グラフ
- 来客用の端末同士がつながらないようにする
来客用のWi-Fiでも、来訪者の端末同士が通信できる設定になっていると、感染した端末から他の来訪者へ広がる可能性があります。「クライアント間通信の遮断」や「プライバシーセパレーター」と呼ばれる設定で、端末同士を切り離せます。 - 暗号化の方式と機器の古さを確認する
WEPという古い方式は現在では安全とは言えません。WPA2またはWPA3に対応した機器を使い、機器の管理画面のパスワードも初期設定のままにしないことが基本です。販売終了から年数が経った機器は、安全の更新が届かないこともあるため交換を検討します。
5. よくある落とし穴
- 「SSIDを分けたから大丈夫」と思っている(最も多いパターンです)
- ゲスト用のWi-Fiが、実は社内と同じ機器につながっている
- 設定したのは数年前で、誰も中身を把握していない(担当者しか分からない状態)
- 機器が古く、分離の機能自体がない
Wi-Fiは一度設定したら、その後の点検が後回しになりがちです。通信が遅い、つながりにくいといった変化を感じたら、分離の設定とあわせて見直す良い機会です。
6. まとめ|「名前」ではなく「区画」を分ける
- 来客端末が社内と同じネットワークにいる状態は、入口を開けたままにしているのと同じです。
- SSIDを分けるだけでは、社内ネットワークとは切れていません。
- ゲストWi-Fi機能 → VLANで区画分け → 出口での通信制限の順に考えると整理できます。
- 分離とあわせて、パスワードの使い回し・端末同士の通信・機器の古さも確認してください。
「うちのWi-Fi、来客と社内がつながっていないかな?」と一度疑ってみるだけで、見直すべき点は見えてきます。
syshanでは、オフィスのWi-Fi環境とネットワークセキュリティをあわせてご提案しています。「来客用Wi-Fiを安全に用意したい」「今の設定がどうなっているか確認してほしい」という方は、お気軽にご相談ください。

参考資料
- 国家公安委員会・総務省・経済産業省「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」(2026年3月公表)
- 警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」
※本記事は2026年11月時点の公表情報をもとに作成しています。
人気の記事
スタッフブログ