「ウイルス対策ソフトを入れているのに、なぜランサムウェア対策は十分とは言えないの?」
「ウイルス対策ソフトは入れてあるので、うちは大丈夫です」
お客様との打ち合わせで、今でもよく伺う言葉です。ですが結論からお伝えすると、ウイルス対策ソフト(EPP)だけでは、ランサムウェア対策として十分ではありません。
この記事では、その理由を最新の被害統計とあわせて整理し、代わりに何を組み合わせればよいのか(EPP・EDR・UTM・バックアップ)を、できるだけ専門用語を使わずに解説します。
1. まず知っておきたい:ランサムウェア被害は「過去最多」ペースです
警察庁が2026年9月に公表した「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」によると、2026年上半期(1$301C6月)に警察へ報告されたランサムウェア被害は123件。統計を取り始めた2020年下半期以降、半期として最も多い件数です。被害企業の規模別では中小企業が約6割、業種別では製造業が約3割を占めています。
IPAが発表した「情報セキュリティ10大脅威 2026」でも、「ランサム攻撃による被害」が1位(11年連続の選出、6年連続の1位)となっています。
つまり、ランサムウェアは「大きな企業の話」ではなく、従業員数十名規模の会社でも普通に起きているという前提で考える必要があります。
2. なぜウイルス対策ソフトだけでは足りないのか
理由は大きく3つあります。
① 見つけ方が「知っているウイルス」前提になりやすい
従来のウイルス対策ソフトは、既知のウイルスの特徴(パターン)と照合して検出します。短時間で形を変えるランサムウェアは、この照合だけでは取り逃がすことがあります。機械学習などで未知のものを補う製品も増えていますが、「パターン照合で完璧に防げる」わけではありません。
② 侵入口がメールの添付ファイルとは限らない
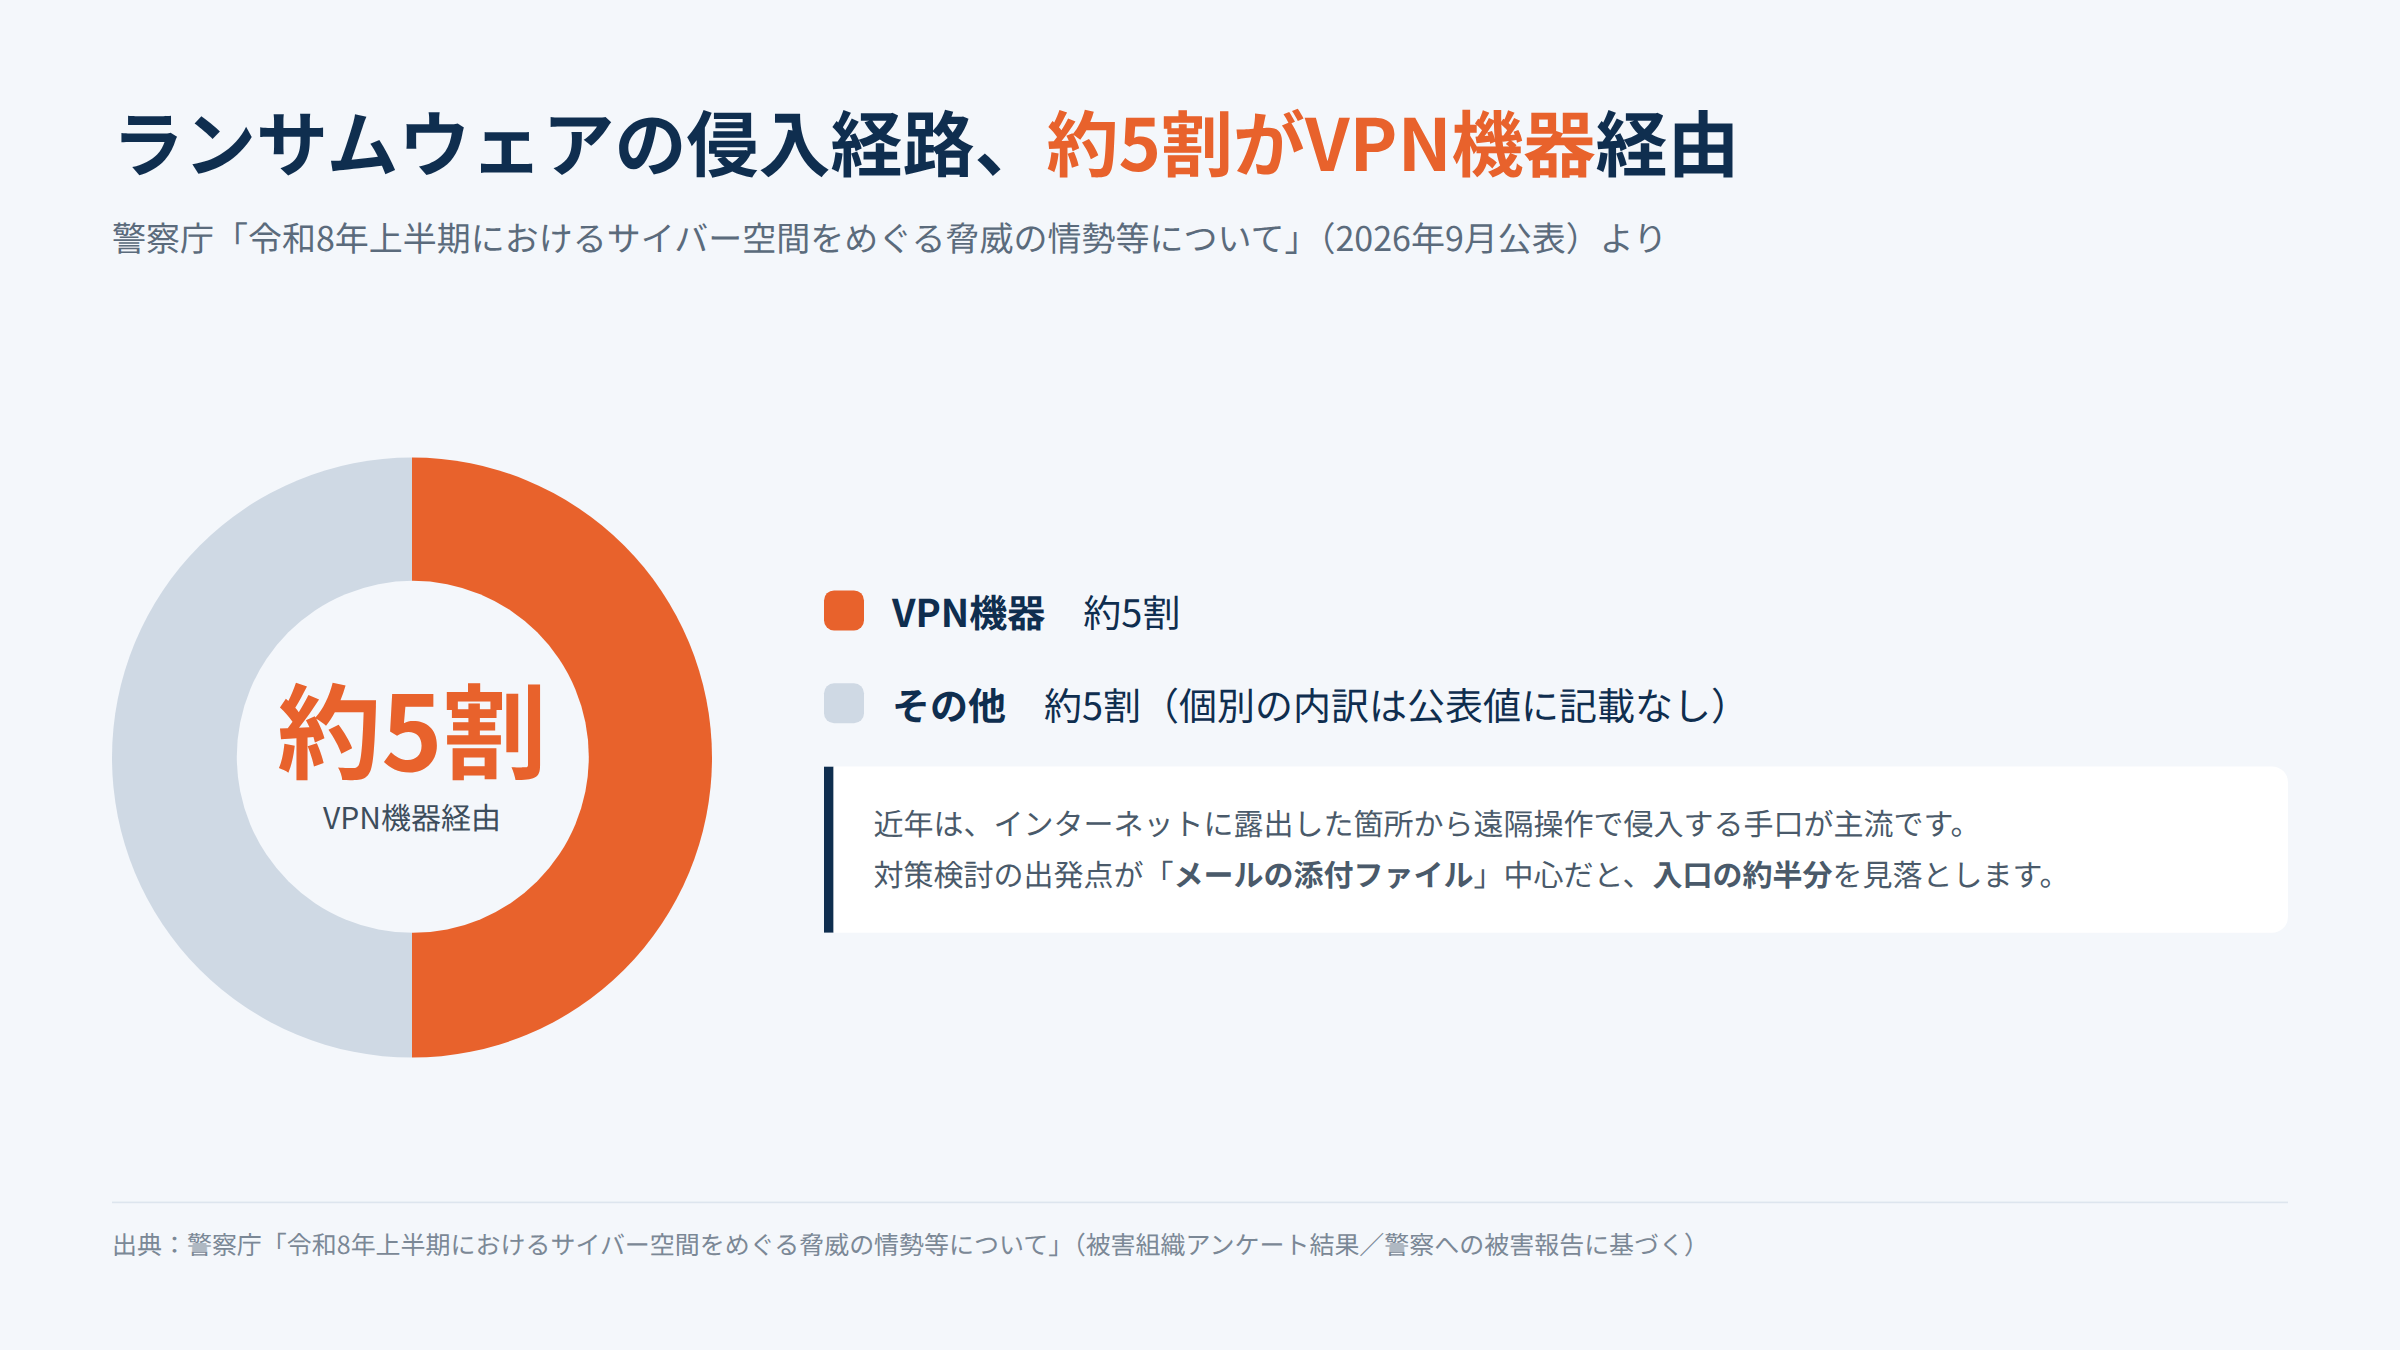
警察庁の資料によると、近年はインターネットに露出した箇所(外部から触れる接続口)を遠隔操作で突破して内部に入り込む手口が主流で、侵入経路の約5割がVPN機器です。メールを開かないから安全、とは言えなくなっています。
③ 端末に入られ、機能を止められる
侵入に成功した攻撃者は、管理者権限を奪おうとするエスカレーション(権限拡大)を進め、その後、台数が増える前に管理設定を変更してウイルス対策ソフトの更新や動作を止めてしまうことがあります。侵入自体は許した後に、守りが効かない状態で暗号化がエスカレーションしていきます。
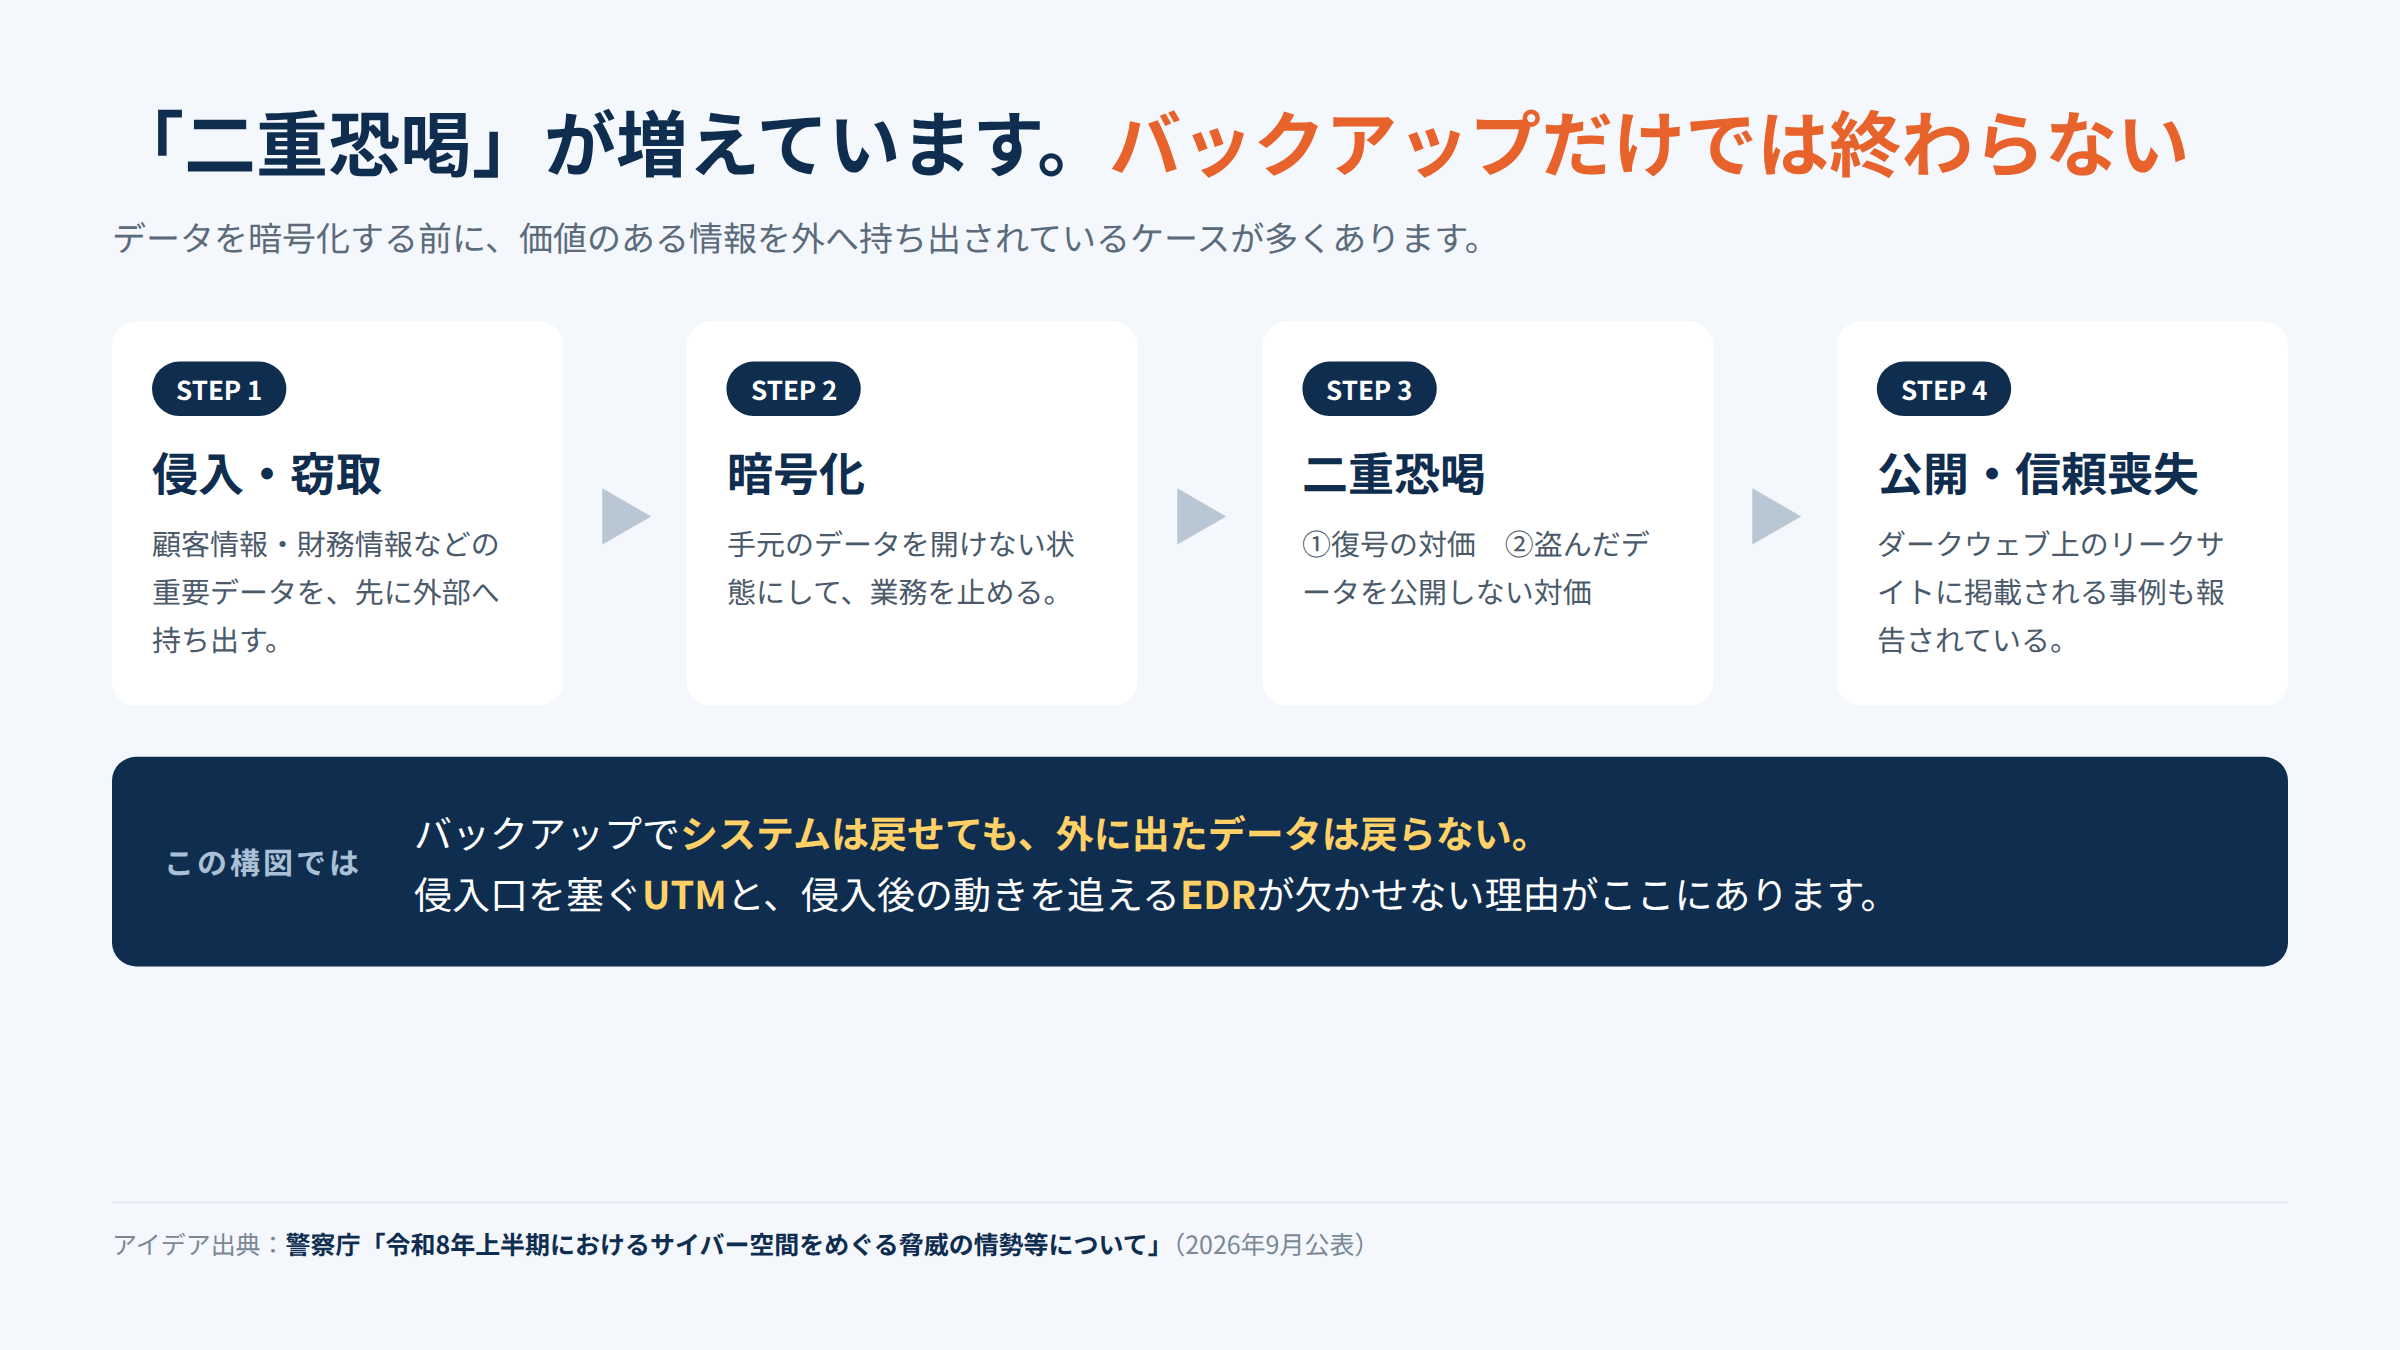
さらに厄介なのは二重恐喝(ダブル・エクストーション)です。データを暗号化するだけでなく、内部の重要データを先に盗み出しておき、「金を払わなければ公開する」と脅してくる手口です。警察庁の資料でも、ダークウェブのリークサイトに財務情報や個人情報が掲載される事例が多数確認されています。バックアップで復元できたとしても、それだけでは解決しません。
3. 4つの対策の役割分担をやさしく整理
4つの対策は「どれが一番良いか」ではなく、役割が違うので組み合わせるのが基本です。

オフィスの警備に置き換えると分かりやすくなります。
| 対策 | ひとことで言うと | オフィス警備でたとえると | 主な役割 |
|---|---|---|---|
| EPP(ウイルス対策ソフト) | 端末を見張る基本の守り手 | 入館時の手荷物検査 | 怪しいファイル・ソフトの検出と駆除 |
| EDR | 動きを記録して、怪しい動きを早く見つける | 店内の防犯カメラと警備員 | 侵入手口の記録、侵入をできるだけ早く止める |
| UTM | ネットワークの玄関口を守る門番 | ビルの入り口・見張り番 | 外部からの変な通信を遮断して壁を作る |
| バックアップ | 元に戻せるようにしておく最後の保険 | 金庫に入れた書類の控え | 万一の被害からデータを復元する |
EPP:すべての端末に必要な「基本装備」
End・Point・Protection。パソコンやサーバーそれぞれを守ります。まずは全台で更新が当たっていることが大前提です。社内に管理されていない個人任せのPC、使っていないPCにソフトが入っていない、という状態はよく見かけます。
EDR:侵入口にもともと入られたかもしれない前提
Endpoint Detection and Response。端末で起きたこと(どのソフトが、何をしたか)を記録し、不自然な動きを検知して備える仕組みです。EPPが「止める」役目なのに対して、EDRは「気づいて、原因まで追える」役割。被害の広がりを早く止め、再発を防ぐために不可欠です。
UTM:ネットワークの入り口を守る
Unified Threat Management(統合脅威管理)。外部の危険な通信を止めたり、怪しい宛先への接続を遮断したりする複数の機能を、1台にまとめた機器です。パソコンの中ではなく、インターネットとの境目で線路を止めるイメージです。
ここがランサムウェア対策として特に大事です。侵入経路の約5割がVPN機器という現実では、端末の中だけを守っていても入り口自体を塞げません。外部から使えるVPN機器や遠隔接続の設定が、最新の安全対策まで当てられているか、不要なものを閉じているか。ここがよく見落とされています。
「入った後に怪しい通信を外に出さない」「危険なサイトにつなげない」という2重の壁にもなります。
バックアップ:復元できることが本質
大切なのは「取ってある」ことではなく、いざという時に戻せることです。暗号化の被害に巻き込まれないよう、普段使うネットワークから切り離した保存先に、書き換えできない形で保管する「3-2-1」の発想が推奨されています。加えて、復元訓練は必ず一度は行ってください。壊れた状態のバックアップは、実際に必要になるまで気づけません。
4. 「うちは大丈夫」になりやすい3つの落とし穴
- 「メールを開くことしか危険がない」と思っている
侵害は遠隔操作で行われることが多くなっています。自分たちで気づくのが、取引先や報道からの指摘を受けてから、というケースも少なくありません。 - セキュリティ対策の対象が、PCしかも一部に限られている
パソコン以外にも、VPN機器・サーバー・ルーター・複合機など、外部とつながる機器は多数あります。守る対象の一覧が作れていないと、気づかないうちに穴が残ります。 - バックアップを取っているが、使ったことがない
バックアップが壊れていることに気づくのが、実際に必要になったその瞬間、というのは避けたいものです。
5. 今日からできるチェックリスト
- $2610 社内のすべてのPCで、ウイルス対策ソフトが最新の状態で動いているか
- $2610 社外からつながる機器(VPN・外部公開サーバー)の設定と更新状況を把握しているか
- $2610 UTMやルーターの設定を、誰が・いつ確認するか決まっているか
- $2610 バックアップが、ネットワークに直接つながる場所だけに無いか(オフライン保存があるか)
- $2610 バックアップからの復元を、直近1年以内に試したことがあるか
- $2610 万が一のときの連絡体制(誰が、誰に、どの順で連絡するか)が決まっているか
1つでも「?」があれば、そこが優先して見直すべき場所です。
6. まとめ|4つを「組み合わせる」のが答え
- ランサムウェアの被害は依然として高水準で、侵入の約半分はVPN機器が入り口になっています。
- ウイルス対策ソフト(EPP)は基本。ただし「知っている敵を止める」力が中心です。
- 侵入口を塞ぐUTM、入られた動きに早く気づくEDR、元に戻すためのバックアップを重ねることで、ようやく守りが成立します。
- 重要なのは、バックアップは「戻せること」まで含めて整えること。
「何かを一つ買えば解決」ではなく、役割の違う守りを組み合わせる。これがランサムウェア対策の基本です。
syshanでは、UTMをはじめとしたオフィスの情報セキュリティ対策をご提案しています。「今の対策で十分か知りたい」「VPN機器の設定を見てほしい」という方は、お気軽にご相談ください。
$25B6 syshanの情報セキュリティ対策はこちら

参考資料
※本記事は2026年11月時点の公表情報をもとに作成しています。
人気の記事

スタッフブログ